Descoperirile par să contrazică afirmațiile anterioare ale lui Flock despre filmările stocate
WTF?! Se pare că Flock pur și simplu nu se poate opri să facă titluri în aceste zile – niciunul dintre ele bun, desigur. Cel mai recent raport care ilustrează de ce atât de multe orașe renunță la cititoarele de plăcuțe de înmatriculare implică hackeri care au tras fizic o cameră în jos de deasupra unei drumuri, i-au copiat spațiul de stocare și au găsit o cheie de criptare pe dispozitivul însuși. Convenabil.
Grupul, autointitulându-se stegan0gram, a spus că a îndepărtat și dezarmat hardware-ul înainte de a face inginerie inversă a camerei și a echipamentului solar asociat.
Acest lucru a necesitat obținerea unei camere reale; investigația nu a încălcat de la distanță rețeaua cloud a lui Flock. Materialul recuperat a devenit subiectul unei investigații comune a 404 Media și Wired.
În interiorul dispozitivului bazat pe Android, hackerii au găsit partiții de stocare necriptate. Unul conținea o cheie care debloca o altă zonă care conținea suporturi înregistrate.
O mare parte din spațiul de stocare cel mai sensibil a rămas criptat și inaccesibil, dar filmările accesibile au inclus 27.321 de fișiere MP4 la o rezoluție de 1024 x 768, fiecare durand aproximativ una până la două secunde. Clipurile nu conțineau audio și erau separate de rafale de imagini statice cu rezoluție mai mare.
Separat, jurnalele recuperate de aproximativ 21 de zile în mai multe perioade au arătat că camera a generat aproximativ 1,6 milioane de imagini cu 50.200 de vehicule.
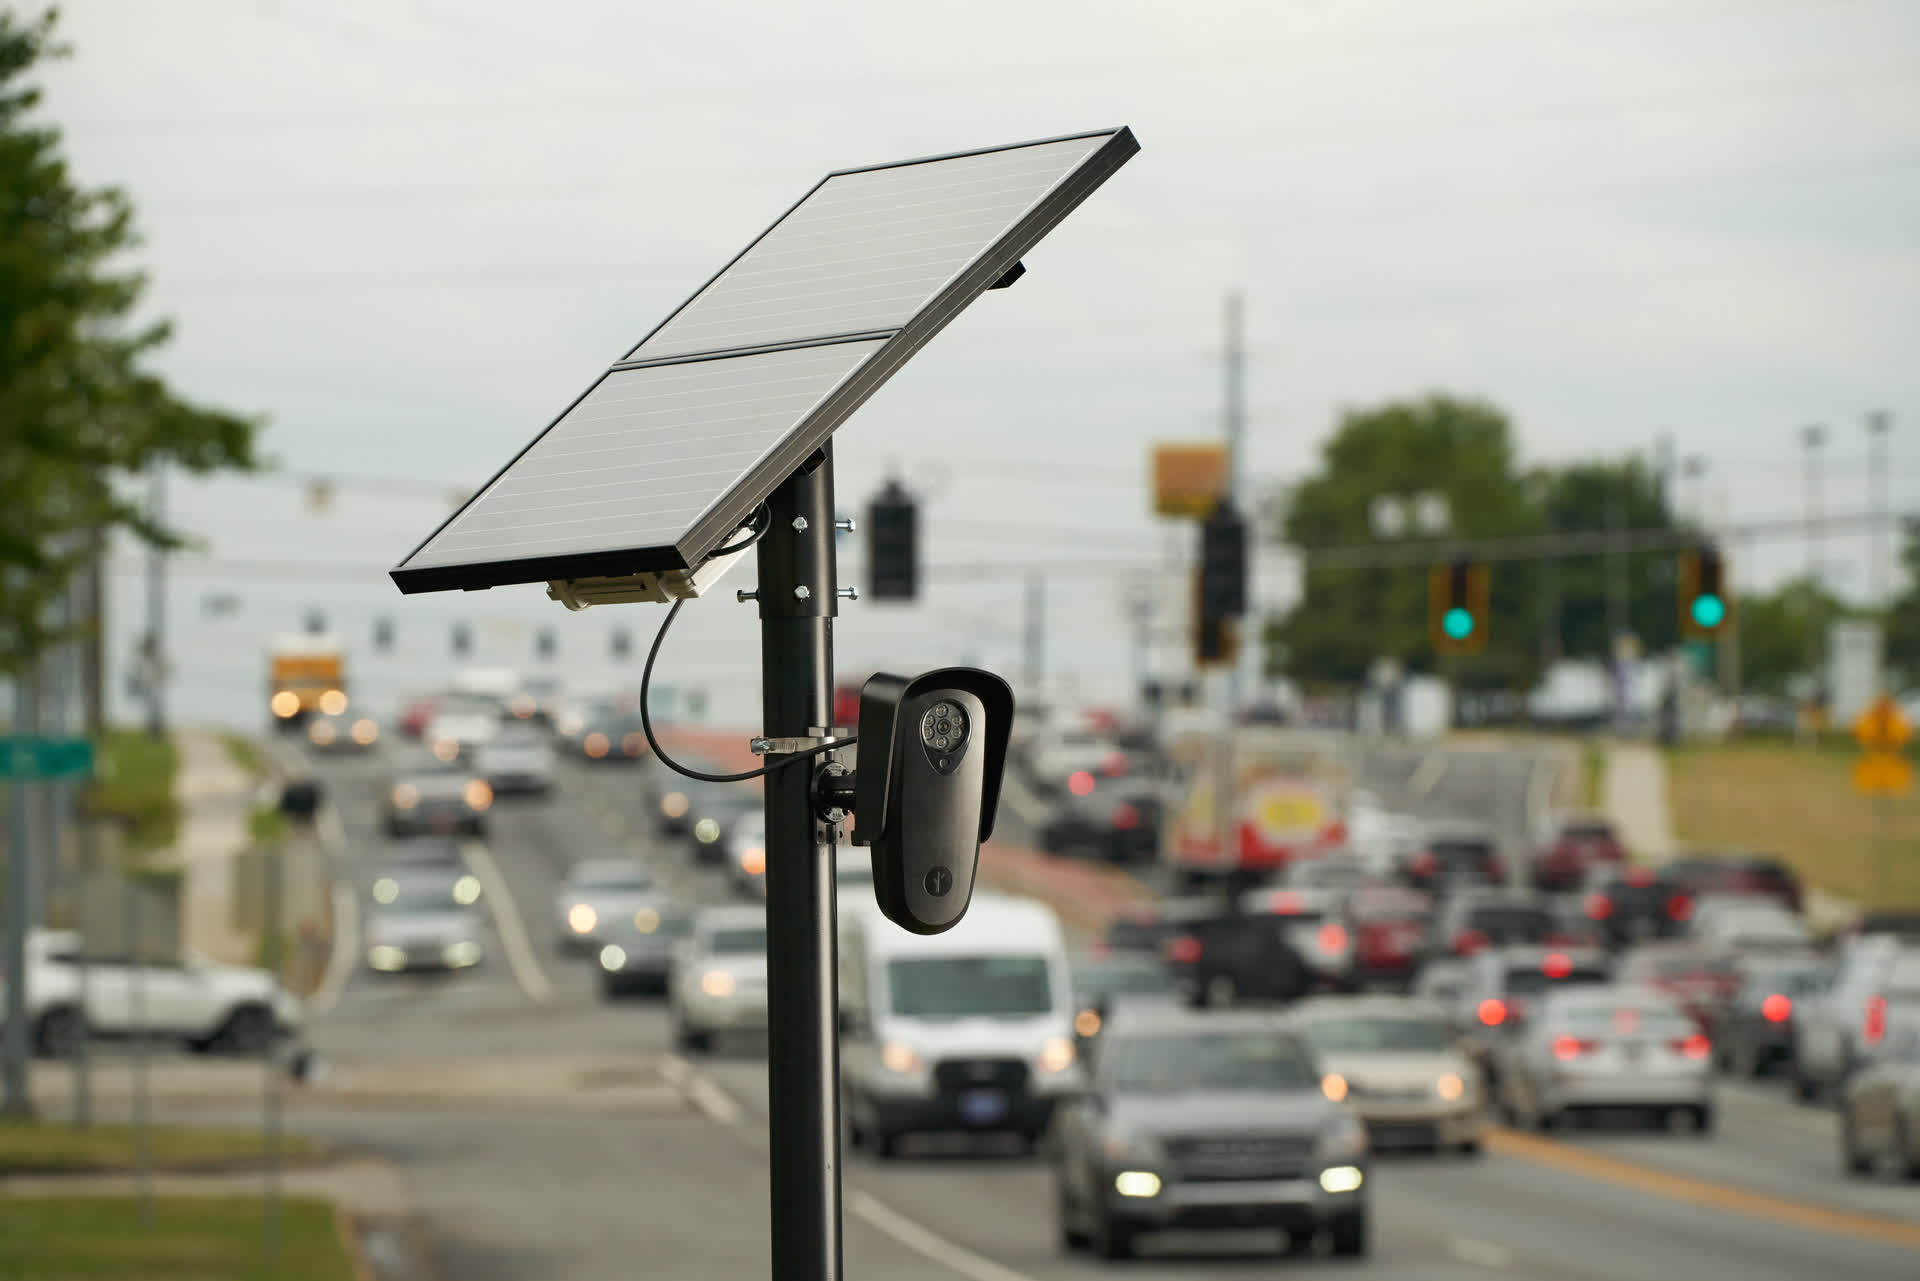
Un vehicul obișnuit care trecea a generat aproximativ 28 de imagini, unele declanșând mai mult de 100. Camera a selectat și a tăiat cadre utile înainte de a le încărca printr-o conexiune celulară. Citirea plăcuțelor și identificarea caracteristicilor vehiculului părea să se întâmple pe serverele lui Flock.
În ceea ce privește, software-ul a detectat și oameni. Testele pe clipurile recuperate au identificat persoane în 11 videoclipuri, toate cu motociclete.
Între timp, detectorul de plăci a confundat ocazional autocolantele pentru bara de protecție și alte elemente grafice cu plăcuțe, inclusiv un petic cu steag american pe geanta unui motociclist. Anchetatorii nu au găsit nicio dovadă de recunoaștere facială activă.
Jurnalele au dezvăluit, de asemenea, peste 27.000 de erori din încercările de a salva imagini cu rezoluție completă atunci când spațiul de stocare era plin, alături de zeci de mii de erori, blocări și reporniri asociate.
Răspunsul scurt al lui Flock a fost să avertizeze că îndepărtarea neautorizată și manipularea camerelor sale sunt ilegale. De asemenea, a mai spus că nu a primit niciun raport prin procesul său de divulgare a vulnerabilităților și că nu are suficiente detalii pentru a evalua afirmațiile.
Flock a spus anterior că accesul fizic nu ar expune filmările capturate, deoarece imaginile au rămas pe camere doar pentru scurt timp după încărcare, o afirmație că aceste constatări par să contrazică.
Este o altă adăugare nedorită la recordul lui Flock. De la a fi folosit de poliție pentru a urmări foștii parteneri, până la ofițerii care introduc prostii pentru a justifica căutările în baze de date, orașele se luptă pentru a elimina camerele. Compania a reinstalat chiar și camere într-un oraș din California, după ce departamentul de poliție și-a anulat contractul și le-a dat jos.
