ASUS a lansat o actualizare urgentă a firmware-ului ASUS Wi-Fi 7 pentru a închide o gaură critică de securitate care le permite atacatorilor să preia controlul deplin asupra routerelor afectate fără a avea nevoie de o parolă. Defectul, descris de ASUS ca fiind o vulnerabilitate de autentificare necorespunzătoare, se află în seria de firmware 3.0.0.6_102 care rulează pe cele mai noi modele de router Wi-Fi 7, iar proprietarilor li se spune să corecteze imediat.
Recomandări cheie
- ✓ASUS a impus o remediere de urgență a firmware-ului pentru o eroare de autentificare necorespunzătoare în routerele sale Wi-Fi 7.
- ✓Defectul a permis unui atacator neautentificat dintr-o rețea din apropiere să obțină acces complet de administrator fără parolă.
- ✓Sunt afectate doar routerele care rulează seria de firmware 3.0.0.6_102.
- ✓ASUS recomandă dezactivarea accesului la distanță WAN și utilizarea parolelor puternice și unice dacă nu este posibilă încă o actualizare.
- ✓Este necesară o repornire completă după instalarea patch-ului pentru a închide complet gaura.
Conform avizului oficial de securitate ASUS, un atacator neautentificat dintr-o rețea adiacentă ar putea exploata bug-ul pentru a ocoli complet verificările de conectare și pentru a obține acces complet de administrator la router. Aceasta înseamnă că cineva aflat în raza de acțiune a semnalului Wi-Fi, mai degrabă decât oricine pe internet deschis, ar putea prelua dispozitivul care se află în centrul unei rețele de acasă sau de birouri mici, fără a fi necesare acreditări.
Ce remediază de fapt actualizarea firmware-ului ASUS Wi-Fi 7
Cerința „rețelei adiacente” restrânge oarecum amenințarea. În general, un atacator trebuie să se afle în raza fizică a semnalului wireless al routerului sau să fie deja conectat la același segment de rețea locală, mai degrabă decât să vizeze dispozitivul de la distanță de oriunde în lume. Acest lucru exclude cel mai rău scenariu al exploatării în masă a internetului.
Chiar și așa, cercetătorii în domeniul securității clasează în mod constant erorile de ocolire a autentificării pe echipamentele de rețea printre cele mai grave tipuri de defecte. Un router controlează setările DNS, redirecționarea portului, listele de dispozitive conectate și adesea funcționează ca punct final VPN sau hub pentru casă inteligentă. Accesul complet de administrator fără parolă oferă unui atacator capacitatea de a redirecționa traficul, de a căuta pe dispozitivele conectate sau de a instala malware persistent pe poarta de acces a rețelei.
Ce routere sunt afectate și cum se actualizează
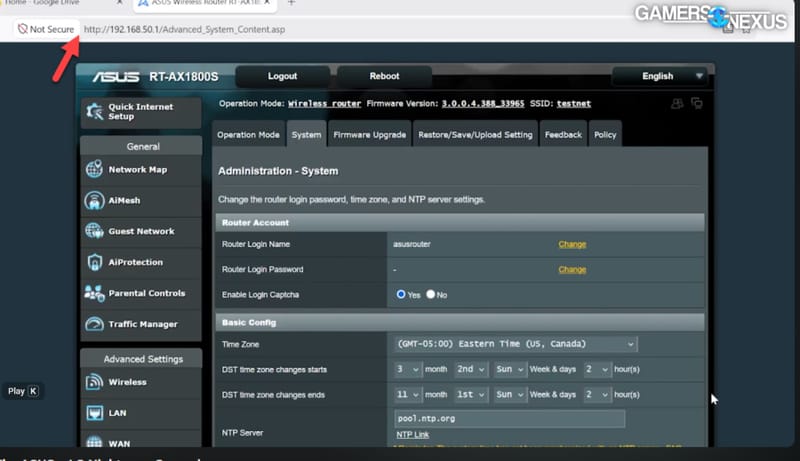
Vulnerabilitatea este specifică gamei actuale de routere Wi-Fi 7 a ASUS care rulează ramura de firmware 3.0.0.6_102. Proprietarii își pot verifica versiunea de firmware instalată de pe portalul de administrare web al routerului, care se ocupă, de asemenea, de actualizare în majoritatea cazurilor. ASUS a integrat detectarea automată a actualizării în aceeași interfață, așa că multe routere ar trebui să poată prelua și instala patch-ul fără pași suplimentari.
Pentru oricine preferă o abordare manuală sau al cărui router nu preia actualizarea automat, ASUS a pus la dispoziție fișierele firmware corecționate direct prin site-ul său oficial de asistență, alături de avizul complet pentru modelele afectate. Detaliile mai largi ale produsului pentru gama Wi-Fi 7 pot fi găsite și pe paginile de produse ale routerelor Wi-Fi ale ASUS. Oricine folosește aplicația ASUS Router, care se ocupă, de asemenea, de actualizări de firmware și de configurare AiMesh, ar trebui să vadă că actualizarea apare și acolo, ceea ce o face una dintre modalitățile mai simple de a confirma că un dispozitiv este protejat.
Atenuări temporare dacă un patch nu este încă posibil
Nu toate gospodăriile sau companiile pot să flash noul firmware în momentul în care acesta scade, în special în mediile gestionate în care schimbările trebuie testate mai întâi. Pentru aceste cazuri, ASUS a stabilit mai multe măsuri suplimentare pentru a reduce expunerea până când actualizarea poate fi aplicată.
- Dezactivați complet accesul la distanță din partea WAN, astfel încât interfața de administrare să poată fi accesată numai de la dispozitivele de încredere aflate deja în rețeaua locală.
- Setați o parolă de administrator puternică și unică și o parolă Wi-Fi puternică separată, evitând orice reutilizare din alte conturi.
- Urmăriți îndeaproape dispozitivele conectate și eliminați tot ce nu este recunoscut din rețea.
- Examinați și revocați orice sesiuni necunoscute legate de aplicația însoțitoare ASUS.
- Efectuați o repornire completă a routerului odată ce actualizarea firmware-ului este în cele din urmă instalată, deoarece este necesară o repornire pentru a aplica complet remedierea.
Niciunul dintre acești pași nu înlocuiește instalarea patch-ului propriu-zis, dar împreună micșorează semnificativ fereastra cu care trebuie să lucreze atacatorul.
De ce contează acest lucru dincolo de o versiune de firmware
Routerele Wi-Fi 7 sunt încă relativ noi pe piață, iar ASUS s-a numărat printre cei mai agresivi furnizori care au împins standardul în casele principale, alături de cea mai recentă lansare a routerului Wi-Fi 8 de la ASUS și presiunea continuă din partea rivalilor precum TP-Link care își lansează propriile routere de generație următoare. Stivele de firmware mai noi, construite pentru a suporta standarde mai rapide, înseamnă, de asemenea, mai mult cod, iar mai mult cod înseamnă, în general, mai multe oportunități pentru erori ca acesta de a se strecura înainte de lansare.
Nu este prima dată când un producător de routere trebuie să rezolve o remediere a unei erori de autentificare și nu va fi ultima. Ceea ce face ca acest caz special să merite atenție este cât de puțin avea nevoie un atacator: fără parolă furată, fără e-mail de phishing, doar proximitatea de rețea și cunoașterea erorii. Această combinație este exact motivul pentru care avizele de securitate ca acesta sunt etichetate drept critice, mai degrabă decât doar importante, și de ce ASUS îndeamnă fiecare proprietar afectat să acționeze mai degrabă decât să aștepte.
Întrebări frecvente
Ce routere ASUS sunt afectate de această vulnerabilitate?
Defectul afectează modelele actuale de routere Wi-Fi 7 ale ASUS care rulează seria de firmware 3.0.0.6_102. Proprietarii ar trebui să își verifice versiunea de firmware în portalul de administrare al routerului pentru a confirma dacă dispozitivul lor are nevoie de actualizare.
Trebuie să fiu conectat la Wi-Fi pentru ca cineva să exploateze această eroare?
Un atacator trebuie să se afle într-o rețea adiacentă, adică în raza de acțiune a semnalului wireless al routerului sau deja pe același segment de rețea locală, mai degrabă decât să atace doar prin internet.
Ce ar trebui să fac dacă nu pot actualiza imediat firmware-ul routerului?
Dezactivați accesul la distanță WAN la interfața de administrare, setați parole unice puternice atât pentru conectarea la router, cât și pentru rețeaua Wi-Fi și monitorizați îndeaproape dispozitivele conectate până când patch-ul poate fi instalat.
Este necesară repornirea routerului după instalarea actualizării?
Da. ASUS sfătuiește o repornire completă a sistemului după ce flash-ul noului firmware pentru a se asigura că remedierea este aplicată corect și vulnerabilitatea este complet închisă.
