EFF spune că 3% din toate vulnerabilitățile software cunoscute au fost găsite numai în octombrie
Citat mare: CEO-ul Cloudflare, Matthew Prince, spune că defectele PHP care au forțat site-urile web săptămâna trecută să fie offline sunt doar începutul. Compania sa cunoaște deja alte vulnerabilități grave în software-ul critic și se așteaptă ca instrumentele AI să continue să apară altele noi ani de zile. Deoarece aceste modele au redus drastic timpul și abilitățile necesare pentru a găsi și exploata erori grave, apărătorii și utilizatorii obișnuiți se confruntă cu o lungă perioadă de întrerupere înainte ca software-ul de bază al internetului să fie mai sigur.
Prince a declarat pentru Reuters că Cloudflare este conștient de „o grămadă de vulnerabilități grave suplimentare care sunt prezente în alte piese de software critice”, deși nu a numit programele afectate. El le-a comparat cu erorile PHP care au forțat recent site-urile guvernamentale, magazinul de jocuri GOG și multe site-uri mai mici offline, în timp ce operatorii lor s-au grăbit să corecteze.
Potrivit unor estimări, PHP rulează pe aproximativ 70% din site-urile web ale lumii, o acoperire care a făcut din defectele un potențial punct de intrare în unele dintre cele mai vizitate destinații de pe internet. Noobz.ro a rulat întotdeauna pe PHP, de exemplu, și a trebuit să ne actualizăm serverele în aceeași dimineață din precauție. Ne imaginăm că s-a întâmplat ceva similar cu Wikipedia, Microsoft.com și nenumăratele site-uri bazate pe WordPress, care au fost toate afectate.
Prince se așteaptă ca acest lucru să se întâmple în continuare. „Cred că vom avea câțiva ani în care în fiecare săptămână se va simți că cerul cade”, a spus el.
El dă vina pe modelele de limbaj mari. Cercetătorii de securitate și criminalii deopotrivă le folosesc pentru a căuta software-ul de bază al internetului pentru punctele slabe pe care nimeni nu le-a găsit până acum. Până de curând, ritmul acestei lucrări depindea de cât de mulți oameni calificați aveau timp și răbdare să citească coduri complexe. Atacatorii s-au confruntat cu aceeași limită atunci când au încercat să transforme un defect într-un exploit funcțional.
– Matthew Prince 🌥 (@eastdakota) 24 octombrie 2026
Această limită contează mult mai puțin acum. O singură persoană poate îndrepta o flotă de agenți LLM către o bază de cod, iar acei agenți pot produce în ore ceea ce obișnuia să dureze specialiștilor săptămâni.
Wiz Research, una dintre echipele care au descoperit defectele PHP cu ajutorul instrumentelor LLM, a descris schimbarea în redactarea sa tehnică. „Modelele de frontieră au fost esențiale pentru a face acest proces practic, permițându-ne să dezvoltăm și să adaptăm exploatările de lucru în mai multe aplicații în câteva ore”, a scris firma. „Pe măsură ce timpul și expertiza necesare pentru această muncă scad, complexitatea poate să nu mai ofere o barieră semnificativă, schimbând modul în care definim ceea ce este vulnerabil în practică.”
Acest lucru contravine unei presupuneri de lungă durată în domeniul securității: codul greu de înțeles a fost parțial protejat, deoarece puțini oameni l-au putut dezasambla. Când modelele fac această treabă, codul obscur și complicat devine la fel de accesibil ca și codul simplu.
Fundația Electronic Frontier a dat cifre cu privire la cât de repede se mișcă acest lucru. Se spune că 3% din toate vulnerabilitățile software înregistrate vreodată au fost găsite doar în octombrie și că aproape un sfert din toate problemele de securitate cunoscute au fost descoperite în acest an. EFF creditează modelele de IA de frontieră de la OpenAI, Anthropic și altele pentru a face descoperirea zero-day ieftină atât în codul open-source, cât și în codul proprietar.
Potrivit EFF, în ultimele două săptămâni din octombrie au fost raportate și remediate mai multe vulnerabilități suficient de grave pentru a sparge potențial mari părți ale internetului, multe dintre ele în software-ul open-source pe care rulează cea mai mare parte a internetului.
Potrivit EFF, în ultimele două săptămâni din octombrie au fost raportate și remediate mai multe vulnerabilități suficient de grave pentru a sparge potențial mari părți ale internetului, multe dintre ele în software-ul open-source pe care rulează cea mai mare parte a internetului. Inginerii au acceptat de mult timp că programele utilizate pe scară largă au erori și că programele mai complexe au mai multe. Ceea ce a menținut lucrurile ușor de gestionat a fost costul de a le găsi. Defecte majore capabile să perturbe întregul internet au apărut o dată la câțiva ani, în timp ce remedieri mai mici au avut loc constant în fundal.
Atât Prince, cât și EFF se așteaptă ca condițiile să se înrăutățească înainte de a se îmbunătăți. EFF spune că mai multe sisteme vor fi încălcate mai des, încălcările de date vor deveni mai probabile, iar unele servicii se pot defecta pe măsură ce atacurile cresc.
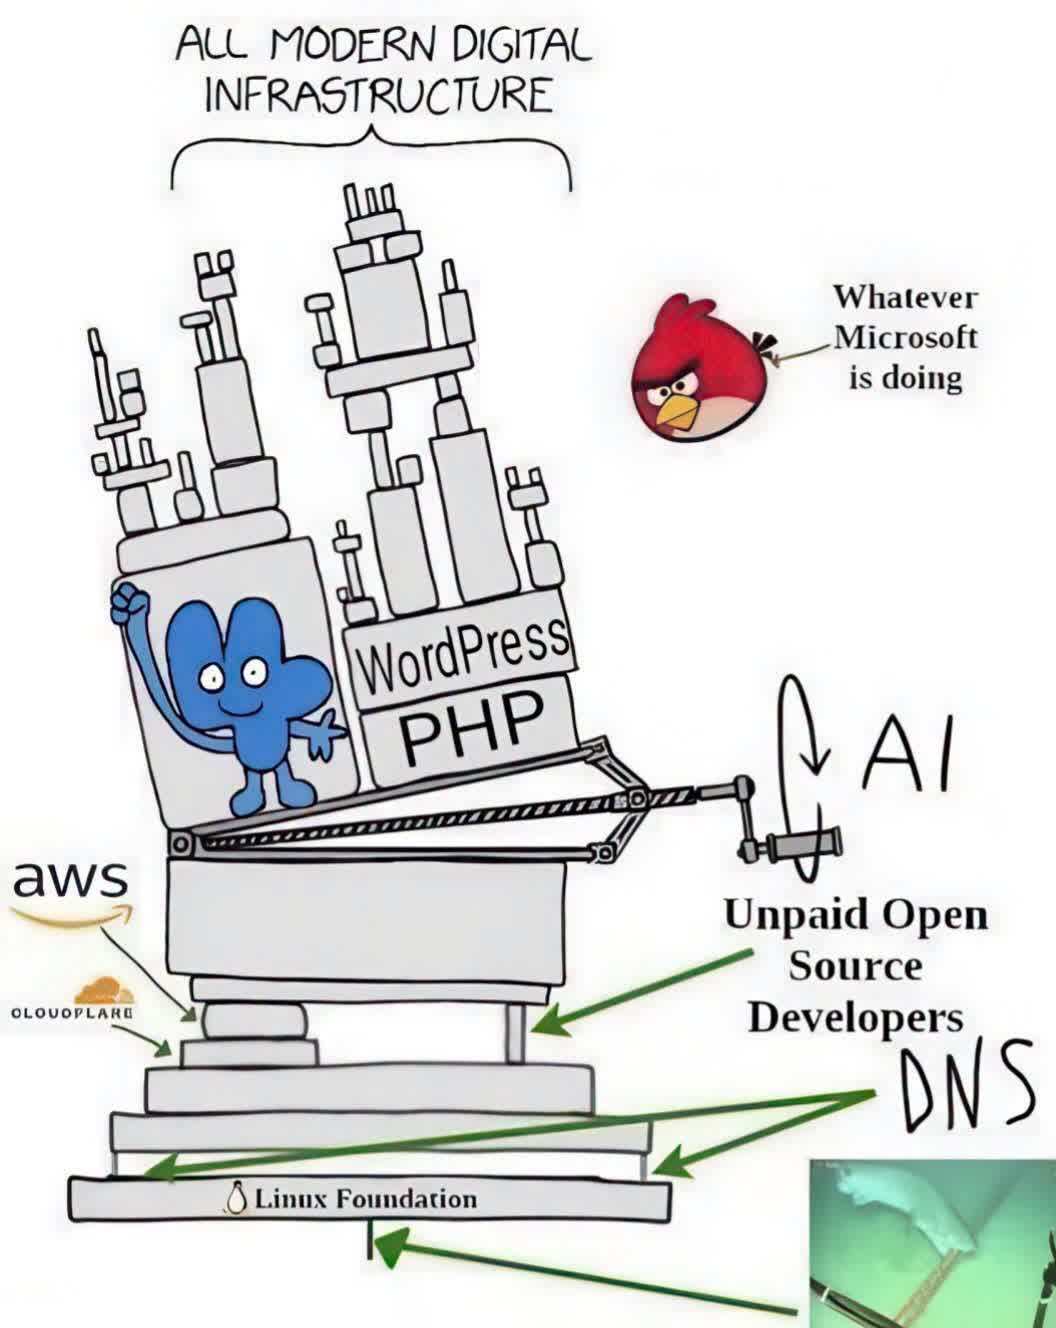
Sfatul grupului se rezumă în principal la obiceiurile de bază de securitate: recomandă menținerea browserelor și a tuturor aplicațiilor complet actualizate, utilizarea unui manager de parole cu o parolă diferită pentru fiecare site, astfel încât o încălcare să nu expună alte conturi, instalarea unui dispozitiv de blocare a urmăririi, cum ar fi extensia Privacy Badger, și atenția la phishing. Oricine are un blog sau un site web ar trebui să confirme că ei sau furnizorul lor de găzduire a aplicat remedierea PHP.
EFF încurajează, de asemenea, o discuție mai largă cu privire la problemele de bază, inclusiv modul în care companiile care se bazează pe codul open source ar trebui să contribuie la menținerea acestuia și modul în care firmele mari de tehnologie ar trebui reglementate.
Prince se așteaptă ca problema să se atenueze în cele din urmă. Fiecare defect pe care modelele îl găsesc și dezvoltatorii îl remediază lasă software-ul mai sigur decât înainte. „Realitatea este că vom curăța multe din aceste lucruri”, a spus el. Întrebarea deschisă este cât de multe daune se întâmplă înainte de atunci.
